On croit la gouvernance IA réservée aux grands groupes: la PME en a besoin
Quand une PME branche un agent IA sur son CRM ou sa messagerie, elle prend les mêmes risques qu’un grand groupe. La différence: elle n’a ni comité d’éthique ni équipe de conformité. Quelques règles minimales suffisent pour éviter l’accident.
Par Sabri Skhiri ·
Ce qui change vraiment: déléguer à un système non déterministe
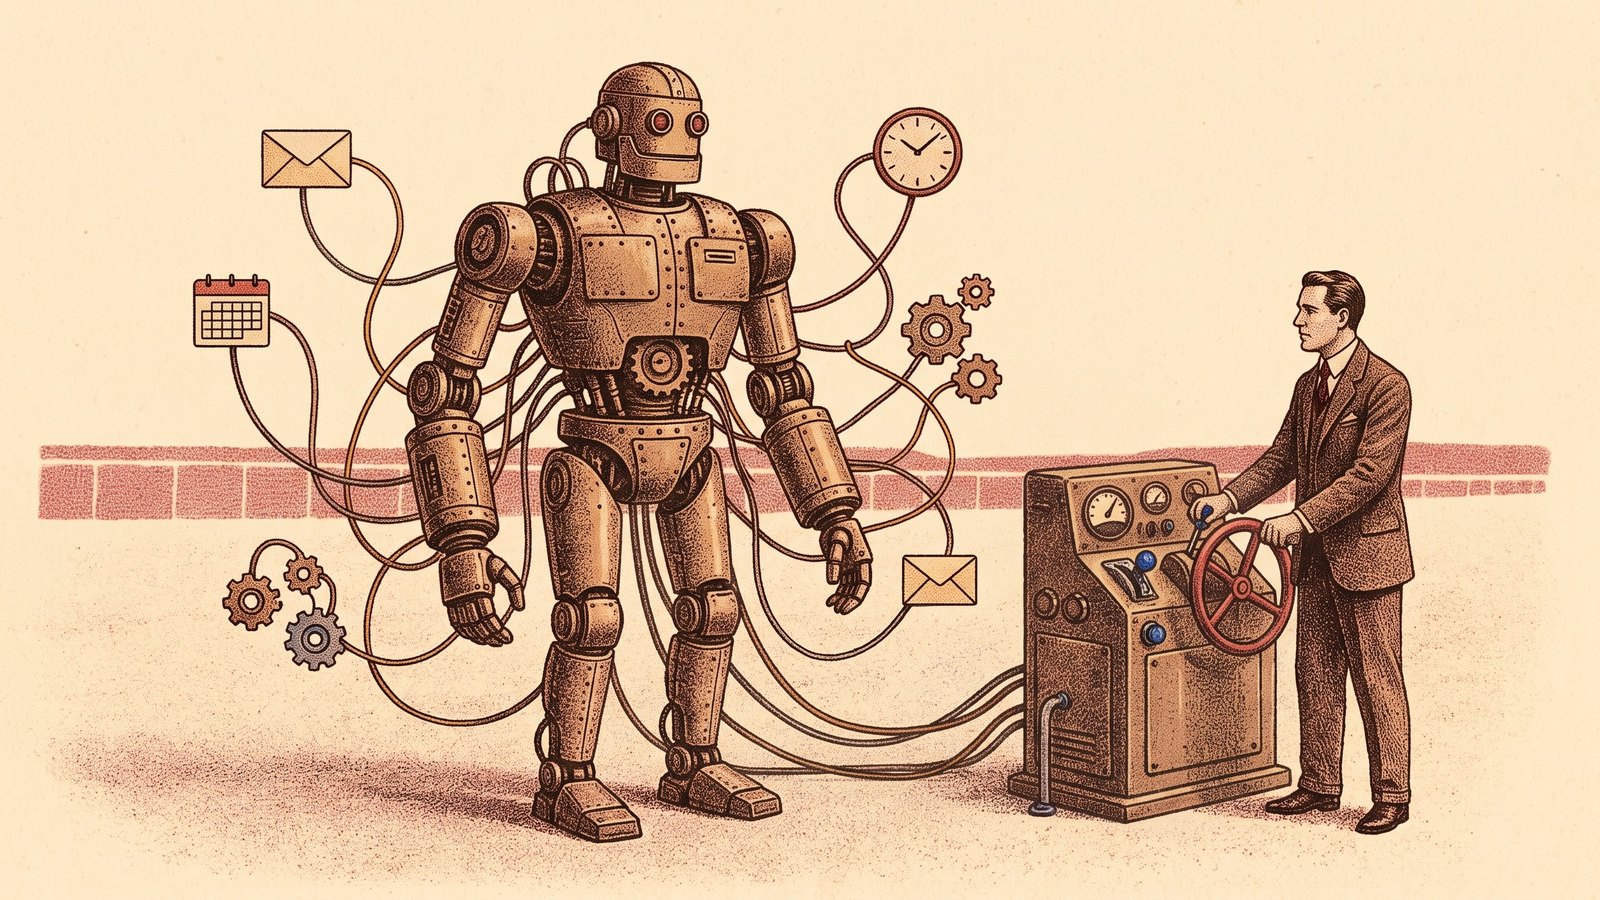
L’automatisation classique repose sur des règles explicites. Un script suit toujours le même chemin, même quand le contexte change. Un agent IA, lui, reçoit un objectif, découpe la tâche en étapes et agit dans des outils métiers sans qu’un humain valide chaque micro-décision [1]. Cette différence n’est pas cosmétique: elle introduit de l’incertitude dans le fonctionnement quotidien. L’agent peut mal interpréter une consigne, mobiliser une mauvaise source, exécuter une action trop large ou être manipulé par une instruction cachée dans un e-mail ou un document. La gouvernance ne sert donc pas à freiner l’automatisation: elle sert à borner cette incertitude. Une PME qui connecte un agent à sa messagerie, son calendrier ou son CRM délègue des décisions à un système dont le comportement n’est pas entièrement prévisible. Ce n’est pas un problème en soi, à condition de l’avoir identifié. Une grille simple permet de distinguer un vrai agent d’un simple assistant: objectif explicite, accès réel aux outils, capacité à enchaîner plusieurs actions sans être reprompté à chaque étape [2]. L’interface de messagerie peut devenir un point d’entrée vers le calendrier, la messagerie électronique, les outils commerciaux et certains services externes; le bénéfice opérationnel est réel, mais il dépend directement des droits accordés à l’agent et de la qualité des contrôles placés autour de ses actions [3].
La barrière d’entrée très basse est le danger principal
Les PME n’ont pas besoin d’un comité d’éthique pour brancher un assistant. Elles ont un compte, une carte bancaire, un connecteur. Cette simplicité déplace le risque: rien ne force à se poser les bonnes questions avant d’agir. Quelles données l’agent peut-il lire? Quelles actions peut-il exécuter sans validation? Qui est responsable si une commande est passée par erreur? Comment couper l’accès en cas d’incident? Les retours d’expérience montrent que l’adoption dépasse souvent la capacité de supervision. Une enquête d’IBM rapporte que 77 % des responsables IT estiment que l’adoption de l’IA dépasse déjà les capacités de gouvernance existantes, et 70 % que les technologies sont déployées plus vite que les équipes ne peuvent les suivre [4]. Ce constat ne concerne pas que les grands comptes: dans une PME, l’écart entre le déploiement et le contrôle peut être encore plus marqué, car la fonction de gouvernance n’existe pas. Le risque vient moins des outils que des usages précipités. Le partage involontaire de données sensibles, l’intégration trop rapide aux comptes professionnels et la confiance aveugle dans les réponses générées figurent parmi les erreurs les plus fréquentes [5]. Un agent connecté à la messagerie ou au stockage cloud bénéficie d’un accès direct à l’ensemble des données de l’entreprise; si les autorisations ne sont pas restreintes au strict nécessaire, une consigne mal comprise peut produire des effets dans plusieurs systèmes.
Pas besoin d’un cadre de 200 pages
La gouvernance d’un agent IA dans une PME tient en quelques décisions opérationnelles. Les étapes ne sont pas différentes de celles d’un projet informatique classique: choisir un processus pénible et répétitif, documenter sa logique, tester l’agent en conditions réelles pendant quelques semaines, mesurer le gain avant d’étendre [6]. Ce pragmatisme est plus utile qu’une politique de 50 pages.
- Définir le périmètre de données. L’agent n’a pas besoin de tout voir. Le principe du moindre privilège s’applique: un agent chargé de préparer une relance commerciale n’a pas besoin d’accéder aux dossiers clients complets, aux paramètres d’administration ou aux moyens de paiement. La différence entre proposer une action et l’exécuter doit rester visible pour l’utilisateur [3].
- Limiter les actions exécutables sans validation. Une action à impact client ou financier doit rester sous validation humaine, au moins dans un premier temps.
- Journaliser les actions et conserver une trace. Sans journalisation, le moindre incident devient indébogable. L’agent doit enregistrer ce qu’il a fait, sur quelles données, avec quel résultat.
- Désigner un responsable. La gouvernance ne fonctionne pas sans une personne identifiée qui peut couper l’accès, répondre aux questions de conformité et arbitrer en cas d’erreur.
Avant tout déploiement, identifier un processus à fort volume et faible risque, intégrer une validation humaine sur les décisions critiques et anticiper les obligations de l’AI Act européen constitue la base minimale [7]. L’AI Act n’est pas réservé aux grandes organisations: les PME qui mettent en production un agent doivent documenter son périmètre et prévoir une supervision proportionnée.
Ce que cela implique pour les dirigeants
La gouvernance n’est pas un frein administratif. Elle conditionne la capacité à déployer un agent sans accident. Une PME qui ignore ces règles se retrouve exposée aux mêmes risques qu’un grand groupe, sans les ressources pour les absorber. La bonne approche consiste à démarrer avec un seul processus, à faible risque, avec une validation humaine sur les actions critiques, et à mesurer le résultat avant d’élargir. Le vrai sujet n’est pas de savoir si l’agent est autorisé, mais comment on limite ses accès, comment on trace ses actions et qui en répond. Ces questions ne demandent pas un cadre de 200 pages: elles demandent une décision de dirigeant.